Un impacto estimado de 6,300 millones de dólares evidencia que la seguridad de las criptomonedas no depende únicamente de la tecnología blockchain, sino también de las personas, los procesos y la infraestructura que administra los activos.
El 29 de octubre de 2026, Binance, el mayor exchange de criptomonedas del mundo, sufrió un grave incidente de seguridad que derivó en transacciones de retiro no autorizadas desde billeteras vinculadas a la plataforma.
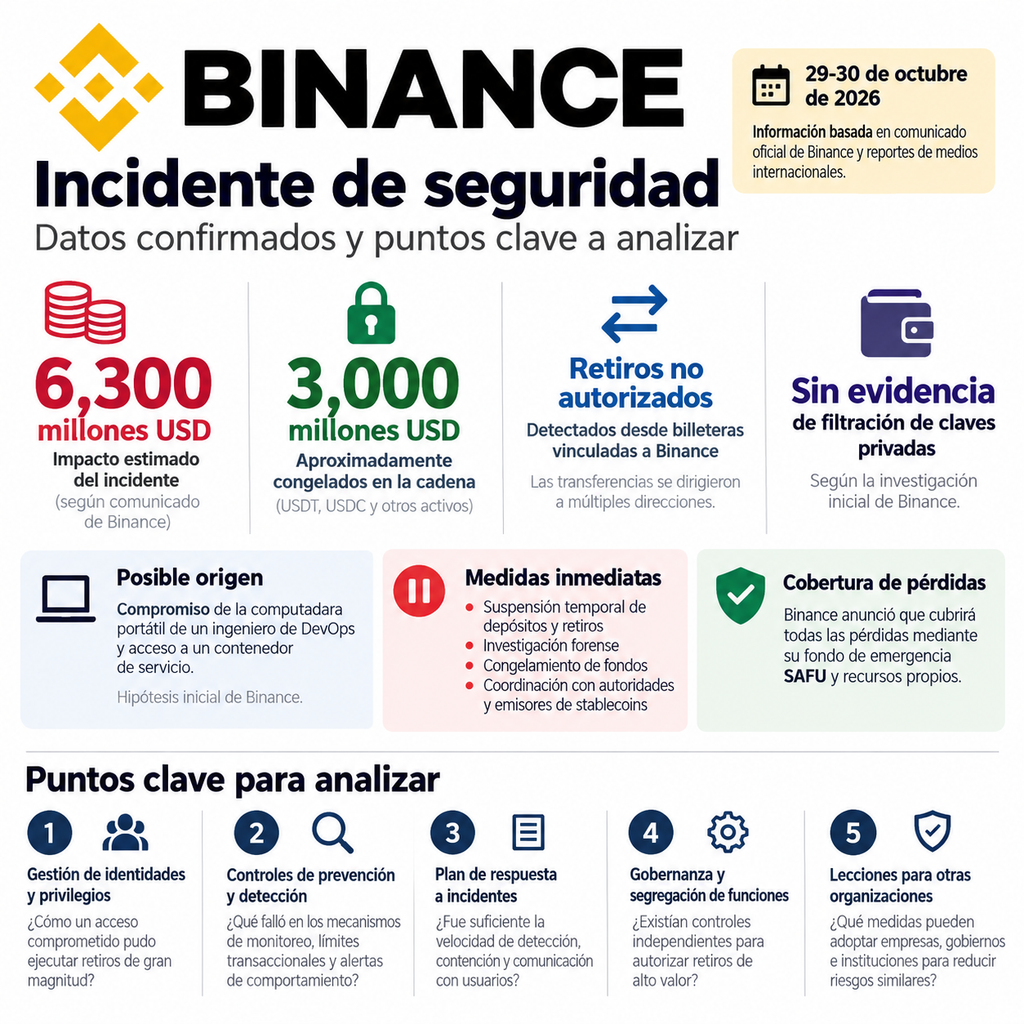
En su comunicado del 30 de octubre, Binance estimó el impacto total en aproximadamente 6,300 millones de dólares y reportó que, en coordinación con socios de blockchain, había conseguido congelar cerca de 3,000 millones de dólares en activos. La empresa aseguró que cubrirá las pérdidas con recursos del fondo de emergencia SAFU y fondos corporativos, y que no encontró evidencia de filtración de claves privadas de sus billeteras.
La investigación preliminar apunta al posible compromiso de la computadora portátil de un ingeniero de DevOps, desde la cual el atacante habría conseguido acceder a un contenedor de servicio y ejecutar transacciones no autorizadas. Binance suspendió temporalmente depósitos y retiros, revocó autorizaciones y coordinó acciones con autoridades y empresas de inteligencia blockchain.
El problema va más allá de las criptomonedas
Este incidente plantea una cuestión fundamental: ¿cómo puede una organización que administra miles de millones de dólares permitir que el compromiso de un equipo de ingeniería derive en operaciones financieras no autorizadas de semejante magnitud?
La explicación técnica definitiva todavía está pendiente, pero el caso obliga a revisar aspectos esenciales de ciberseguridad:
- Gestión de identidades y privilegios: controles sobre cuentas administrativas y accesos de ingeniería.
- Monitoreo y detección: identificación de comportamientos anómalos y transacciones fuera de los patrones autorizados.
- Segregación de funciones: mecanismos de autorización independiente para operaciones de alto valor.
- Respuesta a incidentes: capacidad de detectar, contener y detener un ataque antes de que alcance una dimensión crítica.
- Continuidad operativa: protección de los usuarios y recuperación de los servicios financieros.
La lección para las organizaciones
El caso de Binance demuestra que la fortaleza criptográfica de una blockchain no garantiza la seguridad de los exchanges, las plataformas de custodia ni las organizaciones que operan sobre ellas.
La ciberseguridad requiere una estrategia integral que contemple prevención, detección, respuesta, recuperación y aprendizaje continuo. En este sentido, los controles de ISO/IEC 27001:2022, particularmente los relacionados con preparación y respuesta a incidentes, deben formar parte de una verdadera estructura de gobernanza tecnológica.
La seguridad no se demuestra por la ausencia de ataques, sino por la capacidad de una organización para anticiparlos, contenerlos y recuperarse sin comprometer la confianza de sus usuarios.
La pregunta que deja este incidente no es solamente cómo entró el atacante, sino por qué los mecanismos de control y respuesta no impidieron que el impacto alcanzara semejante magnitud.
Saludos cordiales.
Daniel Santin.
Fuentes: Comunicado oficial de Binance, 30 de octubre de 2026; Associated Press y Reuters, 30 de octubre de 2026.