La inteligencia artificial necesita algo más que innovación: necesita seguridad. La nueva norma internacional ISO/IEC 27090 pone el foco en las amenazas que pueden comprometer los datos, los modelos y el comportamiento de los sistemas de IA.
La inteligencia artificial está transformando la manera en que las empresas operan, los gobiernos prestan servicios y las personas interactúan con la tecnología. Desde asistentes virtuales y herramientas de análisis predictivo hasta sistemas que apoyan la toma de decisiones, su adopción crece a un ritmo que obliga a replantear las estrategias tradicionales de ciberseguridad.
Sin embargo, esta transformación también abre nuevas superficies de ataque. ¿Qué sucede cuando un modelo de inteligencia artificial es manipulado? ¿Qué riesgos existen si los datos utilizados para entrenarlo han sido comprometidos? ¿Cómo podemos evitar que un asistente inteligente revele información confidencial o ejecute instrucciones maliciosas?
En este contexto, la publicación de ISO/IEC 27090:2026, Cybersecurity — Artificial intelligence (AI) — Addressing security threats and compromises to AI systems, representa un avance importante para abordar los desafíos específicos de seguridad que plantea la inteligencia artificial.
¿Qué es ISO/IEC 27090?
La ISO/IEC 27090 es una norma internacional orientada a identificar y abordar las amenazas de ciberseguridad que afectan a los sistemas de inteligencia artificial.
Su enfoque reconoce una realidad fundamental: proteger la infraestructura tecnológica no siempre es suficiente para proteger el comportamiento de un sistema inteligente.
Un sistema de IA puede operar sobre servidores correctamente configurados, utilizar conexiones cifradas y contar con controles de acceso, pero aun así ser vulnerable a ataques dirigidos contra sus datos, su modelo o la manera en que interpreta la información que recibe.
Por ello, la seguridad de la inteligencia artificial requiere ampliar la perspectiva tradicional de protección de activos digitales e incorporar amenazas propias del aprendizaje automático y de los sistemas generativos.
La nueva norma complementa los enfoques de gestión de seguridad de la información y ofrece una referencia para organizaciones que desarrollan, adquieren o utilizan soluciones de IA.
Los cinco aportes que hay que considerar:
1. Una amenaza no es lo mismo que un riesgo. La inyección de instrucciones es un mecanismo de ataque. Que ese ataque termine en una transferencia fraudulenta, una filtración de datos o una interrupción operativa depende del contexto, los permisos y los controles existentes.
2. La seguridad no termina en el modelo. Debemos evaluar también la aplicación, las integraciones, las identidades, las fuentes de información, las herramientas conectadas y los procesos que ejecutan las decisiones de la IA.
3. Los agentes de IA elevan el nivel de exposición. Un asistente que redacta una orden de pago no tiene el mismo riesgo que uno que puede ejecutarla. La autoridad delegada, los permisos y las barreras independientes de autorización son determinantes.
4. Implementar controles no demuestra que funcionen. Es necesario probarlos, conservar evidencias, documentar limitaciones y reevaluarlos cuando cambian los modelos, las instrucciones, los datos o las herramientas.
5. La ciberseguridad no cubre por sí sola todos los riesgos de IA. Un sistema puede estar protegido contra ataques y, aun así, tomar decisiones inadecuadas, generar costos inesperados o no cumplir los objetivos para los que fue adquirido.
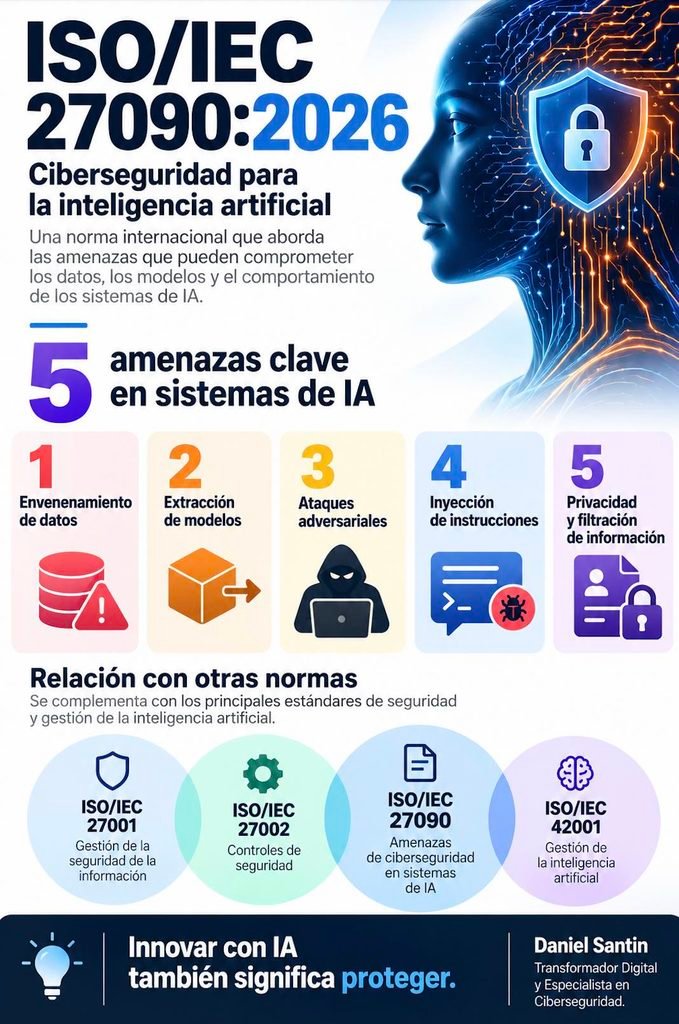
Las 5 amenazas que debemos comprender
La ciberseguridad aplicada a la inteligencia artificial presenta desafíos que no siempre se abordan adecuadamente con las medidas convencionales. Entre los principales tipos de ataques que deben considerarse se encuentran los siguientes.
1. Envenenamiento de datos: cuando el problema comienza en el entrenamiento
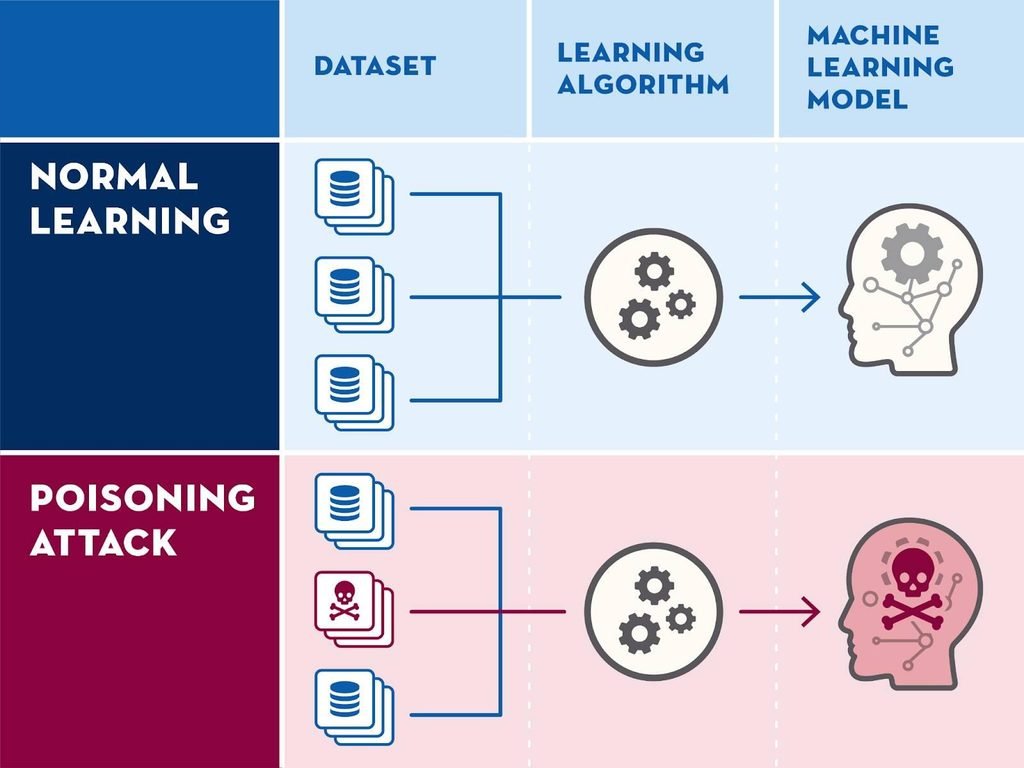
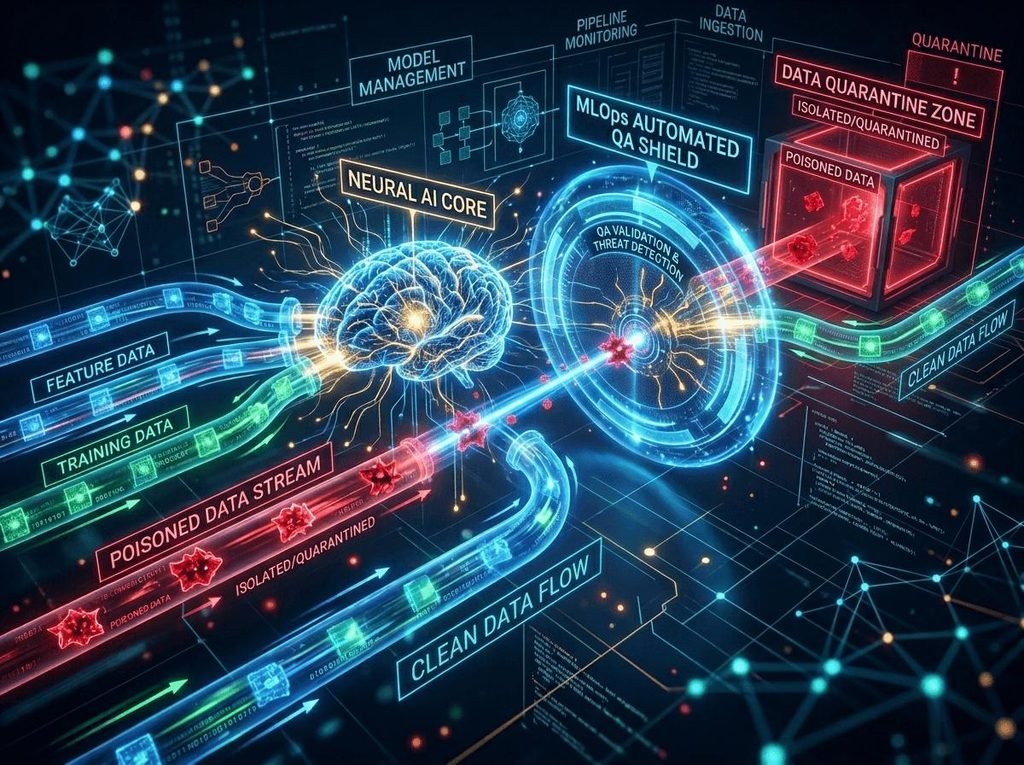
Los sistemas de aprendizaje automático dependen de los datos para identificar patrones y generar resultados. Si un atacante logra introducir información manipulada en los conjuntos de entrenamiento, puede alterar el comportamiento del modelo.
Este tipo de ataque, conocido como data poisoning, puede provocar clasificaciones incorrectas, decisiones sesgadas desde una perspectiva técnica o respuestas deliberadamente comprometidas.
En una aplicación financiera, por ejemplo, podría afectar los mecanismos de detección de fraude. En un entorno industrial, podría comprometer la identificación de anomalías. En un sistema gubernamental, podría deteriorar la calidad de los análisis utilizados para apoyar decisiones públicas.
La protección de los datos debe abarcar su procedencia, integridad, validación y trazabilidad, además de los controles tradicionales de acceso.
2. Extracción de modelos: proteger el conocimiento tecnológico
Los modelos de IA pueden representar una inversión importante en investigación, desarrollo y propiedad intelectual.
Mediante consultas sistemáticas, accesos indebidos u otras técnicas, un atacante puede intentar reconstruir parte del comportamiento de un modelo o extraer información que debería permanecer protegida.
El riesgo no se limita a las pérdidas económicas. También puede afectar la competitividad de una empresa, facilitar la reproducción no autorizada de una solución o revelar características de sistemas utilizados en procesos críticos.
Por ello, las organizaciones deben evaluar cómo exponen sus modelos, qué información devuelven sus interfaces y qué mecanismos existen para detectar patrones anómalos de consulta.
3. Ataques adversariales: engañar a la inteligencia artificial
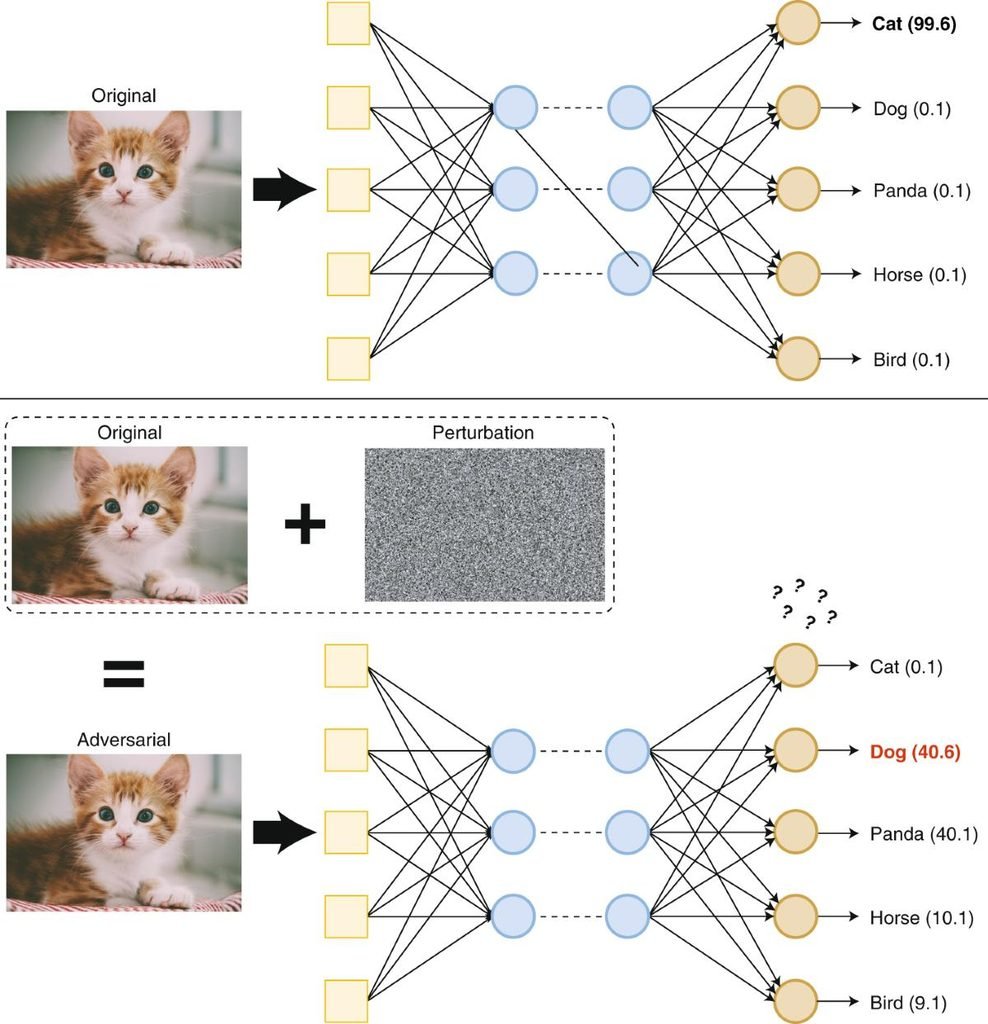
Los ataques adversariales buscan inducir errores en los modelos mediante entradas cuidadosamente diseñadas.
En visión artificial, por ejemplo, pequeñas modificaciones pueden provocar que un sistema clasifique incorrectamente una imagen. En otros contextos, una entrada especialmente preparada puede afectar la capacidad del modelo para distinguir entre situaciones legítimas y maliciosas.
La consecuencia es clara: un sistema que obtiene buenos resultados en condiciones normales no necesariamente es resistente a ataques deliberados.
Las evaluaciones de seguridad deben considerar escenarios adversariales, límites de funcionamiento y mecanismos de detección y recuperación.
4. Inyección de instrucciones: el nuevo desafío de la IA generativa
La adopción de asistentes basados en grandes modelos de lenguaje ha incorporado riesgos adicionales.
La prompt injection consiste en manipular las instrucciones o el contenido que procesa un sistema para inducir comportamientos no previstos. El problema adquiere mayor relevancia cuando el asistente tiene acceso a documentos internos, herramientas, bases de datos o servicios externos.
Imaginemos un asistente corporativo que consulta contratos y documentos confidenciales. Un archivo malicioso podría contener instrucciones diseñadas para intentar que el sistema revele información o realice acciones fuera de su propósito autorizado.
La solución no consiste únicamente en redactar mejores instrucciones para el modelo. Se necesitan controles de autorización independientes, aislamiento de datos, validación de resultados, restricciones sobre las herramientas disponibles y supervisión de las acciones ejecutadas.
5. Privacidad y filtración de información
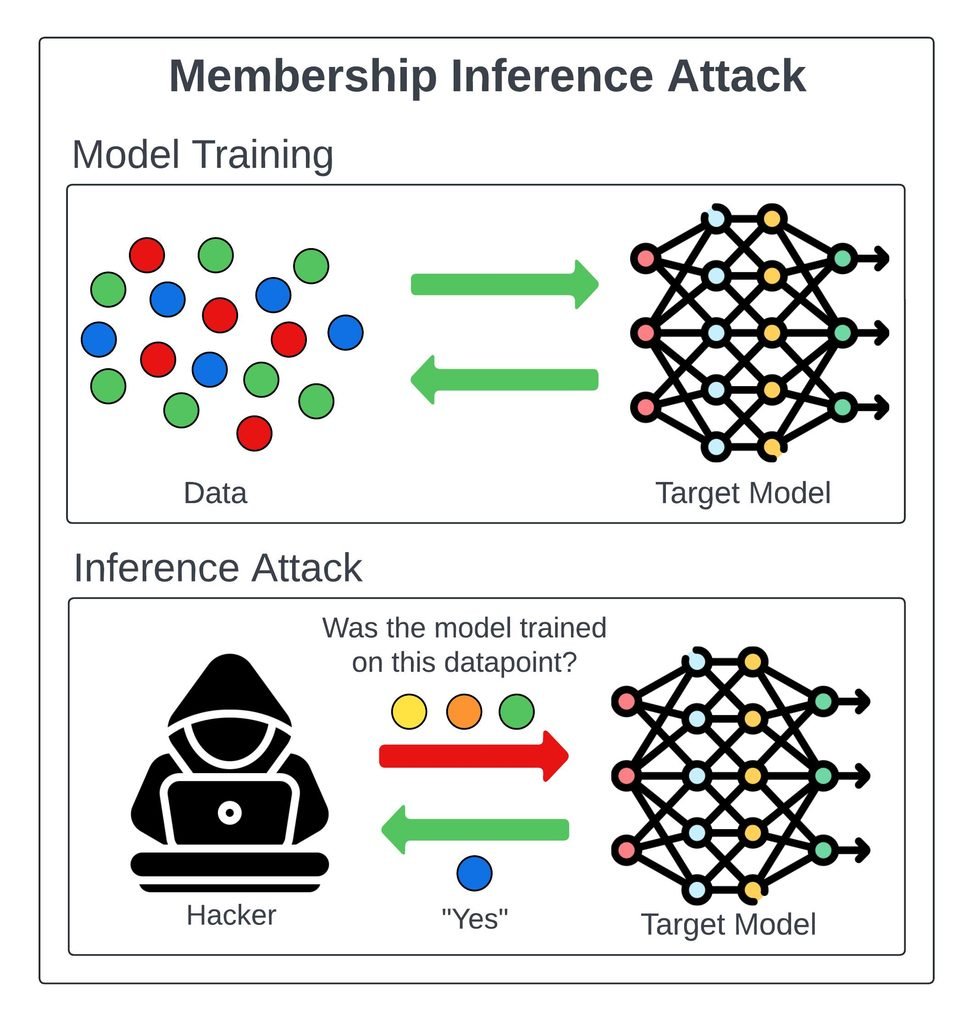
Los modelos también pueden generar riesgos de privacidad. Dependiendo de su arquitectura, entrenamiento, configuración y exposición, ciertas técnicas pueden permitir inferir información sobre los datos utilizados para entrenarlos.
Además, las aplicaciones que conectan modelos con documentos, expedientes o bases de datos pueden exponer información sensible si los permisos están mal configurados o si las respuestas no respetan las restricciones de acceso.
La seguridad debe contemplar tanto el comportamiento del modelo como la protección de los sistemas y datos que lo rodean.
ISO/IEC 27090 y su relación con ISO/IEC 27001 e ISO/IEC 42001
Uno de los aspectos más interesantes de esta nueva norma es su complementariedad con otros estándares internacionales.
La ISO/IEC 27001:2022 establece los requisitos para implementar, mantener y mejorar un Sistema de Gestión de Seguridad de la Información (SGSI). La ISO/IEC 27002 ofrece orientación sobre controles de seguridad, mientras que la ISO/IEC 42001:2023 establece requisitos para un Sistema de Gestión de Inteligencia Artificial.
La ISO/IEC 27090 incorpora una perspectiva especializada en las amenazas que afectan a los sistemas de IA.
Estas normas no deben entenderse como alternativas entre sí, sino como referencias con objetivos diferentes y potencialmente complementarios:
- ISO/IEC 27001: gestionar los riesgos de seguridad de la información.
- ISO/IEC 27002: orientar la selección e implementación de controles.
- ISO/IEC 42001: establecer un sistema de gestión para el uso y desarrollo responsable de la inteligencia artificial.
- ISO/IEC 27090: abordar las amenazas de ciberseguridad específicas de los sistemas de inteligencia artificial.
Para las organizaciones que ya cuentan con un SGSI, una estrategia razonable consiste en integrar los riesgos de IA en sus procesos existentes de identificación, evaluación, tratamiento y seguimiento, evitando crear estructuras de gestión innecesariamente duplicadas.
Es importante precisar que ISO/IEC 27090 es una norma de orientación técnica: no sustituye los requisitos de certificación de ISO/IEC 27001 o ISO/IEC 42001.
¿Qué significa para las empresas y los gobiernos?
La incorporación de inteligencia artificial en los procesos organizacionales debe acompañarse de una evaluación proporcional de sus riesgos.
En las empresas, esto implica revisar la seguridad de las aplicaciones, los proveedores, los modelos, los datos de entrenamiento y las interfaces utilizadas para integrar servicios de IA.
En los gobiernos, el desafío es todavía más relevante cuando estas tecnologías participan en la atención ciudadana, la gestión de expedientes, el análisis de información pública o los procesos de apoyo a la toma de decisiones.
Una implementación deficiente puede generar exposición de datos personales, errores operativos, interrupciones de servicios o pérdida de confianza institucional.
Por ello, antes de adquirir una solución de inteligencia artificial, conviene formular preguntas concretas:
- ¿Qué modelo utiliza y quién es responsable de mantenerlo?
- ¿Qué datos procesa y dónde se almacenan?
- ¿Puede utilizar información de la organización para entrenamiento posterior?
- ¿Qué controles existen contra la extracción de información y la manipulación de entradas?
- ¿Cómo se registran y atienden los incidentes relacionados con IA?
- ¿Qué evidencias de seguridad aporta el proveedor?
- ¿Cómo se evalúan las actualizaciones del modelo y los cambios de comportamiento?
Estas preguntas permiten pasar de una adopción basada exclusivamente en funcionalidades y costos a una estrategia que considere también la seguridad, la continuidad operativa y la responsabilidad organizacional.
De la ciberseguridad tradicional a la seguridad integral de la IA
La aparición de normas especializadas confirma que la ciberseguridad debe evolucionar al mismo ritmo que las tecnologías que protege.
Durante años, muchas estrategias se concentraron en redes, servidores, aplicaciones, identidades y bases de datos. Todos estos componentes siguen siendo fundamentales, pero la inteligencia artificial incorpora nuevas dependencias y formas de compromiso que requieren evaluaciones específicas.
Proteger un sistema de IA significa considerar su ciclo de vida: desde la selección y preparación de los datos hasta el entrenamiento, la validación, el despliegue, la operación y la actualización.
También exige comprender la relación entre las personas, los modelos, las herramientas conectadas y los procesos organizacionales en los que se utilizan.
La seguridad no debe incorporarse únicamente cuando una solución está terminada. Debe formar parte de su diseño, adquisición, desarrollo y operación.
Conclusión: innovar con inteligencia también significa proteger
La ISO/IEC 27090:2026 constituye una referencia relevante para avanzar hacia una visión más especializada de la ciberseguridad en la era de la inteligencia artificial.
Su valor radica en impulsar una conversación que ya no puede limitarse a cuánto puede hacer una herramienta de IA, sino que debe incluir qué podría salir mal, cómo podría ser atacada y qué mecanismos existen para prevenir, detectar y responder ante un compromiso.
Para las empresas, representa una oportunidad para fortalecer sus prácticas de seguridad y proteger sus activos tecnológicos. Para los gobiernos, es una referencia que puede contribuir a una adopción más segura de la IA en los servicios públicos. Para los profesionales de ciberseguridad, abre un campo de especialización que conecta la gestión de riesgos con la evaluación técnica de los sistemas inteligentes.
La inteligencia artificial puede impulsar la transformación digital, pero su valor sostenible dependerá también de la confianza que seamos capaces de construir a su alrededor.
La pregunta ya no es solamente cómo incorporar inteligencia artificial a nuestras organizaciones, sino cómo garantizar que esa inteligencia sea segura, confiable y resistente frente a las amenazas.
Fuentes de referencia
- ISO. ISO/IEC 27090 — Cybersecurity — Artificial intelligence (AI) — Addressing security threats and compromises to AI systems. Consultar ficha oficial.
- IEC Webstore. Consultar publicación oficial.
- ISO/IEC 27001:2022. Sistemas de gestión de seguridad de la información.
- ISO/IEC 27002. Controles de seguridad de la información.
- ISO/IEC 42001:2023. Sistemas de gestión de inteligencia artificial.
Nota: ISO/IEC 27090:2026 es una norma de orientación técnica. Para desarrollar evaluaciones de conformidad o listas de verificación exhaustivas, se debe consultar el texto íntegro de la edición oficial.
Si requieres información adicional o implementar un modelo de ciberseguridad en tu empresa, por favor, escríbennos.
Saludos
Daniel Santin
Transformador Digital y especialista en Ciberseguridad.