
OpenAI (propietaria de chatGPT) impulsa una respuesta colectiva para aprovechar la inteligencia artificial antes de que las nuevas capacidades de ataque superen las defensas tradicionales
La inteligencia artificial está transformando la forma en que trabajamos, desarrollamos software y operamos servicios digitales. Pero también está modificando el panorama de la ciberseguridad.
OpenAI publicó recientemente “A call for collective action on cyber defense”, una carta abierta que plantea una idea que merece atención de directivos, responsables de tecnología y equipos de seguridad:
Existe una ventana de oportunidad para fortalecer las defensas digitales antes de que los ciberataques habilitados por inteligencia artificial sean mucho más extendidos y sofisticados.
La iniciativa no plantea que un escenario catastrófico sea inevitable. Su llamado es diferente: aprovechar las capacidades actuales de la IA para corregir debilidades conocidas y elevar el nivel de protección antes de que esas mismas capacidades sean utilizadas con mayor escala y eficacia por los atacantes.
La carta cuenta con el respaldo de una amplia coalición de más de 100 organizaciones de tecnología, inteligencia artificial, servicios financieros y ciberseguridad. Entre los firmantes aparecen empresas y organizaciones como OpenAI, Microsoft, Google, AWS, Cisco, IBM, Cloudflare, CrowdStrike, Fortinet, Palo Alto Networks, Check Point, Okta, Visa y Mastercard, entre muchas otras.
Esto envía una señal importante: la evolución de la inteligencia artificial está acelerando la necesidad de pasar de una ciberseguridad predominantemente reactiva a una estrategia de prevención y ciberresiliencia más activa.
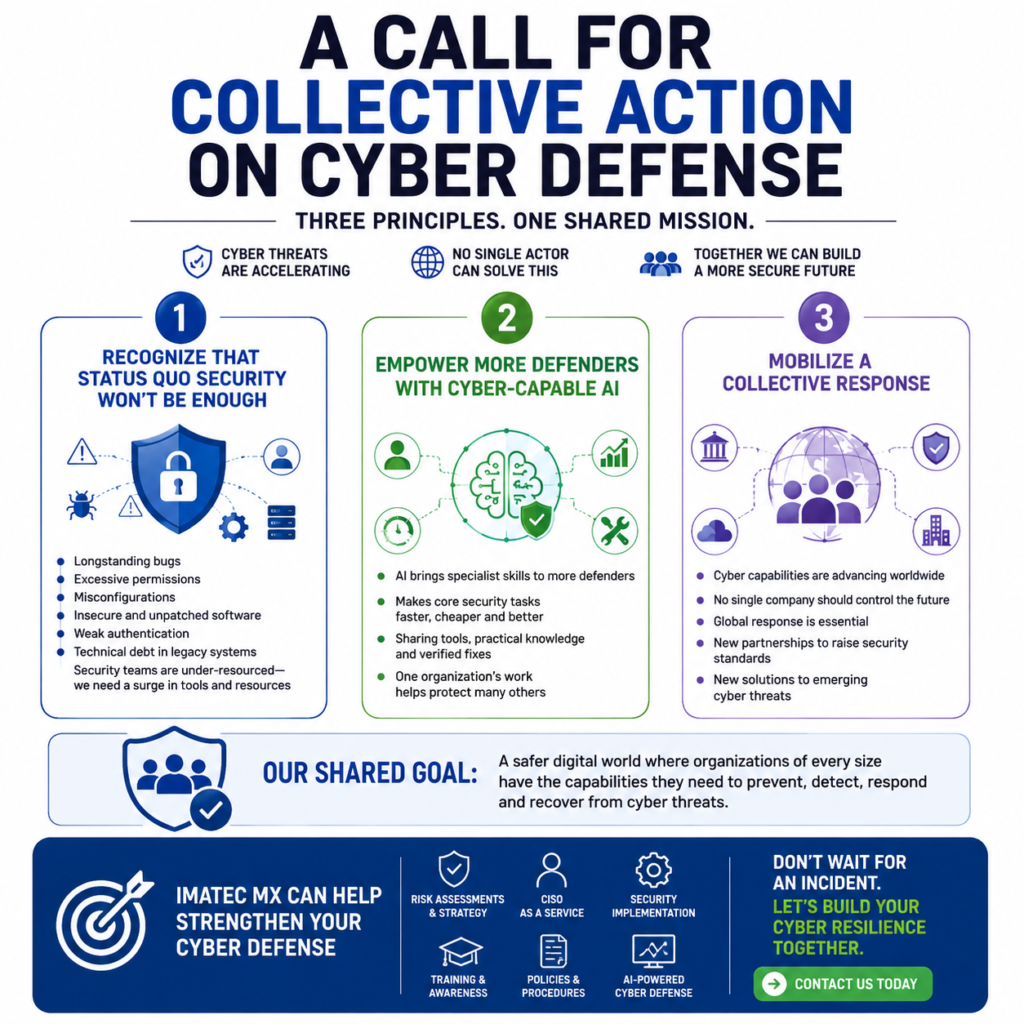
Ellos proponen los siguientes principios para una respuesta colectiva:
- Reconocer que mantener el enfoque actual de seguridad no será suficiente. Vulnerabilidades persistentes, permisos excesivos, configuraciones erróneas, software inseguro y sin parches, autenticación débil y deuda técnica en sistemas heredados han dejado los sistemas expuestos. Los equipos de seguridad —especialmente los encargados de infraestructuras críticas— han carecido históricamente de recursos suficientes y necesitan un incremento significativo de herramientas y medios.
- Capacitar a más defensores mediante IA con capacidades de ciberseguridad. La IA aporta competencias especializadas a un mayor número de defensores y permite realizar las tareas fundamentales de seguridad de manera más rápida, económica y eficaz. Compartir herramientas, conocimientos prácticos y soluciones verificadas permite que el trabajo de una organización contribuya a proteger a muchas otras.
- Movilizar una respuesta colectiva. Las capacidades cibernéticas avanzan en todo el mundo, lo cual puede resultar netamente positivo: ninguna empresa debería controlar el futuro por sí sola. Esto implica también la necesidad de una respuesta global que requiera nuevas alianzas para elevar los estándares de seguridad y hallar soluciones innovadoras frente a las amenazas cibernéticas emergentes.
La IA no creó todas las vulnerabilidades… pero puede hacerlas más fáciles de explotar
Uno de los puntos más relevantes de la iniciativa es que el problema no comienza con la inteligencia artificial, muchas organizaciones ya operan con debilidades acumuladas durante años, entre ellas:
- Sistemas heredados.
- Software vulnerable o sin actualizar.
- Configuraciones incorrectas.
- Privilegios excesivos.
- Controles de acceso insuficientes.
- Autenticación débil.
- Deuda técnica.
- Vulnerabilidades conocidas que no han sido corregidas.
- Falta de personal especializado en ciberseguridad.
- Software pirata.
La advertencia es clara: mantener el mismo nivel de seguridad ya no será suficiente.
La inteligencia artificial puede ayudar a automatizar tareas, analizar información a gran velocidad y ampliar capacidades técnicas. Esto representa una oportunidad para los defensores, pero también puede reducir barreras para actividades ofensivas.
Por eso, la pregunta para las organizaciones es:
“¿Qué debilidades conocidas tenemos hoy y por qué todavía no las hemos corregido?”
🏥 El desafío es mayor para las organizaciones con menos recursos
No todas las instituciones tienen:
- Un CISO dedicado.
- Un SOC operando las 24 horas.
- Equipos especializados en respuesta a incidentes.
- Presupuesto para múltiples herramientas de seguridad.
- Personal suficiente para atender continuamente vulnerabilidades y alertas.
Sin embargo, muchas administran información sensible y servicios importantes.
La carta impulsada por OpenAI hace especial énfasis en la necesidad de apoyar a organizaciones y servicios esenciales que pueden tener recursos limitados, incluyendo sectores como:
- Hospitales.
- Servicios de agua.
- Gobiernos locales.
- Infraestructura crítica.
- Organizaciones que carecen de suficiente personal o presupuesto para fortalecer sus defensas.
Este es un punto especialmente importante para México y América Latina. La transformación digital ha incrementado la dependencia de:
- Plataformas gubernamentales.
- Servicios en línea.
- Sistemas educativos.
- Expedientes y bases de datos.
- Aplicaciones empresariales.
- Infraestructura conectada.
- Servicios en la nube.
Pero digitalizar sin fortalecer proporcionalmente la ciberseguridad puede ampliar la superficie de ataque.
La prevención no debe ser un privilegio exclusivo de las organizaciones con presupuestos millonarios.
🛡️ La ciberdefensa necesita una respuesta colectiva
La iniciativa de OpenAI plantea que ningún actor puede resolver este problema por sí solo. La responsabilidad debe distribuirse.
Esto (plantean), es lo que consideramos que debe ocurrir a continuación:
01. Todas las organizaciones
Hagan de la ciberdefensa una prioridad inmediata para la alta dirección.
- Elevar los estándares de seguridad con la urgencia y coordinación de un incidente.
- Corregir primero las vulnerabilidades de mayor riesgo.
- Verificar los resultados sin interrumpir los servicios esenciales.
- Reforzar la seguridad de todo lo que se compra, desarrolla o implementa, incluido el código generado por IA.
- Actualizar o reemplazar sistemas para aplicar el principio de mínimo privilegio, controles de acceso sólidos y defensa en profundidad.
- Utilizar modelos de IA accesibles para una cobertura amplia y capacidades avanzadas para los problemas más complejos.
- Cuando un sistema crítico no pueda actualizarse sin afectar los servicios esenciales, implementar y verificar controles compensatorios.
02. Empresas de ciberseguridad y socios tecnológicos
Ayuden a liderar la respuesta frente a los ataques sostenidos habilitados por IA.
- Probar continuamente las defensas frente a capacidades avanzadas de ciberataque.
- Fortalecer las herramientas de seguridad existentes mediante IA.
- Trabajar con socios tecnológicos para cerrar brechas de seguridad.
- Hacer que la defensa impulsada por IA sea accesible y viable para los operadores de infraestructura crítica.
- Apoyar directamente en la implementación de herramientas y la verificación de las correcciones.
- Colaborar con fabricantes e integradores de la cadena de suministro para corregir vulnerabilidades y emitir recomendaciones temporales cuando sea necesario.
- Compartir inteligencia de amenazas y procedimientos de respuesta probados.
- Medir el progreso por el número de organizaciones protegidas, la rapidez con la que se contienen los ataques y la efectividad real de las correcciones.
03. Gobiernos
Coordinen la ciberdefensa a nivel local, nacional e internacional.
- Fortalecer los canales de colaboración entre gobiernos e industria.
- Compartir inteligencia de amenazas útil y accionable.
- Priorizar los riesgos más graves.
- Coordinar la respuesta y recuperación ante incidentes.
- Financiar la ciberdefensa, especialmente en servicios esenciales con recursos limitados.
- Ampliar programas de acceso confiable y capacidades defensivas para más organizaciones.
- Facilitar el acceso de hospitales, sistemas de agua y gobiernos locales a IA defensiva, pruebas autorizadas y apoyo especializado.
- Imponer mayores costos a los atacantes.
04. Frontier AI companies
Ayuden a los defensores a prepararse para las amenazas emergentes.
- Proporcionar acceso responsable a modelos avanzados.
- Ofrecer financiamiento, capacitación y apoyo práctico, especialmente a organizaciones de infraestructura crítica con recursos limitados.
- Desarrollar mejores herramientas de observabilidad y seguridad.
- Garantizar que las identidades de los agentes de IA sean rastreables y responsables.
- Compartir buenas prácticas de monitoreo continuo.
- Invertir en pruebas autorizadas, divulgación privada de vulnerabilidades y correcciones verificadas.
- Compartir herramientas, procedimientos y evaluaciones confiables de amenazas con gobiernos, socios de seguridad y mantenedores de software de código abierto.
- Fortalecer la preparación, la respuesta y la recuperación colectiva.
🚀 De la reacción a la ciberresiliencia
La inteligencia artificial está elevando las capacidades disponibles para atacantes y defensores. La diferencia puede estar en quién decide prepararse primero.
Hoy existe una oportunidad para utilizar IA y nuevas capacidades de automatización para fortalecer la prevención, mejorar la detección y apoyar a equipos que antes no tenían acceso a determinadas capacidades técnicas.
La propuesta de una ciberdefensa colectiva también deja una lección importante:
Cuando una organización aprende a identificar, corregir y verificar una debilidad, ese conocimiento puede ayudar a proteger a muchas otras.
Necesitamos avanzar hacia un modelo de mayor colaboración, donde la ciberseguridad no sea solamente una respuesta después del daño. Debe convertirse en una capacidad estratégica.
🛡️¿Tu organización sabe qué tan preparada está?
No necesitas esperar a sufrir un incidente para comenzar.
Nosotros podemos apoyar a organizaciones públicas y privadas a fortalecer sus capacidades de prevención y ciberresiliencia mediante:
🔎 Diagnóstico y evaluación de riesgos
Identificamos activos críticos, riesgos, brechas y prioridades para ayudar a la organización a conocer su situación actual.
🛡️ Estrategia de ciberseguridad
Diseñamos rutas de fortalecimiento adaptadas al nivel de madurez, necesidades y recursos de cada organización.
👨💼 CISO as a Service
Apoyo especializado para organizaciones que necesitan orientación estratégica y de gestión sin contar necesariamente con un CISO interno de tiempo completo.
📜 ISO/IEC 27001 y gestión de seguridad
Apoyo para fortalecer sistemas de gestión, políticas, controles y procesos relacionados con la seguridad de la información.
🚨 Preparación y respuesta a incidentes
Desarrollo y fortalecimiento de planes, procedimientos y capacidades para responder de manera más organizada ante un incidente.
🤖 Inteligencia artificial y ciberseguridad
Evaluación de riesgos asociados con la adopción de IA y análisis de oportunidades para utilizarla de forma responsable como apoyo a la defensa.
🎓 Capacitación y concientización
Programas para directivos, equipos técnicos, personal operativo y comunidades educativas.
📞 Actúa antes de que un incidente te obligue a hacerlo
Podemos ayudarte a comenzar con un diagnóstico de tu situación actual y construir una ruta realista para fortalecer tu ciberdefensa. Identifica tus riesgos. Prioriza tus acciones. Fortalece tus defensas.
📩 Contáctanos para conocer cómo podemos apoyar a tu empresa, institución educativa, gobierno u organización en la prevención y fortalecimiento de su ciberresiliencia.
La mejor oportunidad para prepararse no es después del incidente, ¡es antes!
Saludos cordiales.
Daniel Santin.
Fuente:
OpenAI — A call for collective action on cyber defense
La carta abierta plantea que existe una ventana limitada para fortalecer las defensas digitales y llama a organizaciones, empresas de ciberseguridad, gobiernos y compañías de IA a actuar colectivamente. Entre las prioridades señaladas se encuentran corregir vulnerabilidades de alto riesgo, privilegios excesivos, configuraciones incorrectas, software inseguro o sin parches, autenticación débil y deuda técnica, así como ampliar el acceso de los defensores a capacidades de IA.
Fuente oficial: https://openai.com/collective-cyberdefense/